Voy a ser directo porque no me gusta marear la perdiz.
Estamos a nada del verano y, como cada año, los ciberdelincuentes están afinando sus herramientas. Pero esto no es el timo del príncipe nigeriano, ni el SMS con faltas de ortografía. Esto es otra cosa.
Esto no es un caso aislado es el patrón que estamos viendo una y otra vez en Cyberbrainers. Te pongo un ejemplo típico, compuesto a partir de varias denuncias reales que nos han llegado:
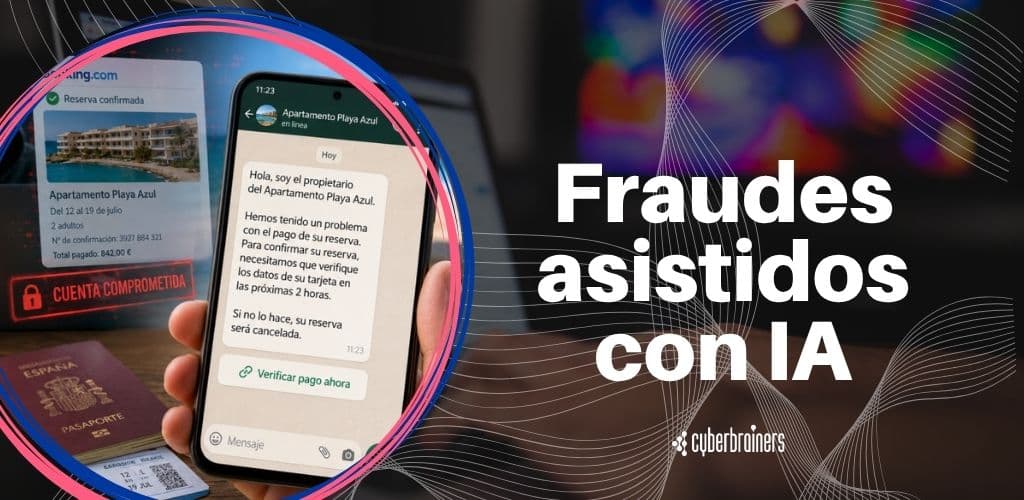
Una persona reserva un apartamento en la playa a través de una plataforma legítima (Booking, Airbnb…). Todo correcto, todo pagado. Días antes de llegar, recibe un WhatsApp. El mensaje parece del propietario tiene su nombre, las fechas, el nombre del apartamento. Le dicen que hay un problema con el pago y que, si no reconfirma los datos de su tarjeta en 2 horas, perderá la reserva.
La urgencia, el miedo… hace clic. Mete su tarjeta y se queda sin vacaciones y sin dinero.
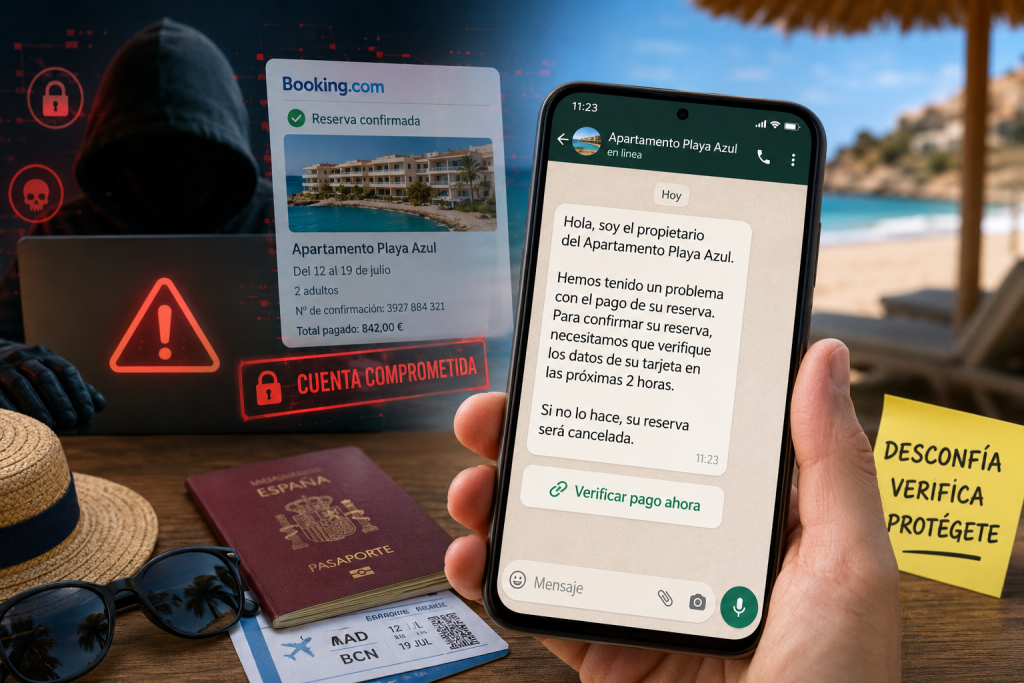
Y lo peor: él reservó en un sitio legítimo, pero alguien comprometió la cuenta del propietario y usó sus datos reales para tenderle la trampa. Esto es el Reservation Hijack Scam, o secuestro de reservas, y en 2026 se ha convertido en la amenaza más activa del verano.
Así funciona y te garantizo una cosa: no eres más listo que ellos. Simplemente, aún no te ha tocado.
Los datos que te van a quitar la sonrisa
Porque a veces, con las cifras en la mano, uno reacciona o debería:
- INCIBE gestionó 122.000 incidentes de ciberseguridad en 2025. Un 26% más que el año anterior.
- Las llamadas al 017 fueron 138.000 consultas en 2025, un 40% más que en 2024.
- Solo en Aragón, el 88,5% de los ciberdelitos son estafas. Y muchas están vinculadas a viajes.
- CheckPoint detectó 39.000 nuevos dominios relacionados con vacaciones en mayo de 2025. 1 de cada 21 era malicioso o sospechoso.
- El sector hotelero sufre 1.834 ataques semanales por organización. Un 48% más que en 2024. Y cuando un hotel cae, se llevan todos los datos de sus clientes.
- A nivel global: 350 hoteles en 50 países afectados. Solo en Reino Unido, 532 denuncias y 370.000 libras perdidas.
¿Te parecen pocos? Pues prepárate, porque esto es solo la punta del iceberg.
¿Cómo funciona la maquinaria?
Olvídate del ransomware y de los hackers de película. El negocio ahora es mucho más sencillo y mucho más sucio. Te lo explico como si fuera una cadena de montaje.
- Comprometen la cuenta del hotel a través de un correo de phishing dirigido a recepción o atención al cliente, haciéndose pasar por soporte técnico de Booking o Expedia, o simulando ser un cliente con una incidencia urgente.
- Extraen los datos de reservas, nombre del cliente, teléfono, fechas, importe, número de confirmación. Todo lo que hace falta para que el fraude parezca completamente real.
- Contactan con la víctima el canal más habitual es WhatsApp, aunque también usan correo electrónico, SMS o incluso los chats internos de las propias plataformas si han comprometido la cuenta del alojamiento.
- Crean urgencia con el pretexto más frecuente es un problema con el pago: Hay una incidencia con su reserva, debe verificar su tarjeta en las próximas 2 horas o su alojamiento quedará cancelado.
- Redirigen a una página falsa el enlace lleva a una web que imita perfectamente la estética de Booking, Airbnb o del propio hotel. La víctima introduce sus datos bancarios creyendo que está solucionando una incidencia legítima.
Lo más importante que debes entender: puedes haber reservado en una plataforma completamente legítima y aun así convertirte en víctima. El origen del problema no está en la plataforma que usaste: está en el hotel que fue comprometido.
¿Tu hotel ya ha sido suplantado en Booking? En Cyberbrainers documentamos cómo actúan los cibercriminales en estos casos El robo de identidad en el sector hotelero: problema para el negocio y para los clientes
El factor psicológico: por qué atacan justo después de confirmar
Este detalle es clave y distingue este fraude de casi todos los anteriores. El ataque no llega mientras buscas alojamiento. Llega después de que ya has confirmado la reserva. Cuando ya crees que todo está en orden. Cuando has bajado la guardia. Ese momento psicológico es deliberado. El usuario acaba de completar un proceso que le generaba estrés encontrar alojamiento, comparar precios, introducir datos, pagar y ahora está en modo relajado. Ha terminado lo tiene todo resuelto.
Es exactamente entonces cuando llega el mensaje de problema con su reserva y la reacción instintiva es de alarma: ¿me han cancelado? ¿he hecho algo mal? ¿voy a perder las vacaciones?.
Esa combinación de alivio previo y pánico repentino es el estado ideal para que alguien actúe sin pensar. Los estafadores lo saben y lo explotan con precisión.
Es como si te robaran la tarjeta de crédito
El periodista Iñigo Jodra alertó de esta modalidad explicando por qué funciona tan bien: los ciberdelincuentes utilizan datos reales de las reservas,y a diferencia de otros fraudes, los mensajes no son genéricos, lo que aumenta su credibilidad y la probabilidad de que el usuario haga clic.
Fuente: COPE/Actualidad
El riesgo es equiparable a que te roben la tarjeta de crédito y el protocolo de respuesta debe ser el mismo de inmediato: llamar al banco, explicar lo que ha pasado, anular la tarjeta y revisar los extractos para asegurarse de que no se han producido cargos no autorizados.
La ventana de actuación es estrecha. Cuanto más tiempo pasa desde el fraude, más difícil es recuperar el dinero.
No solo hoteles: el ecosistema completo del fraude turístico
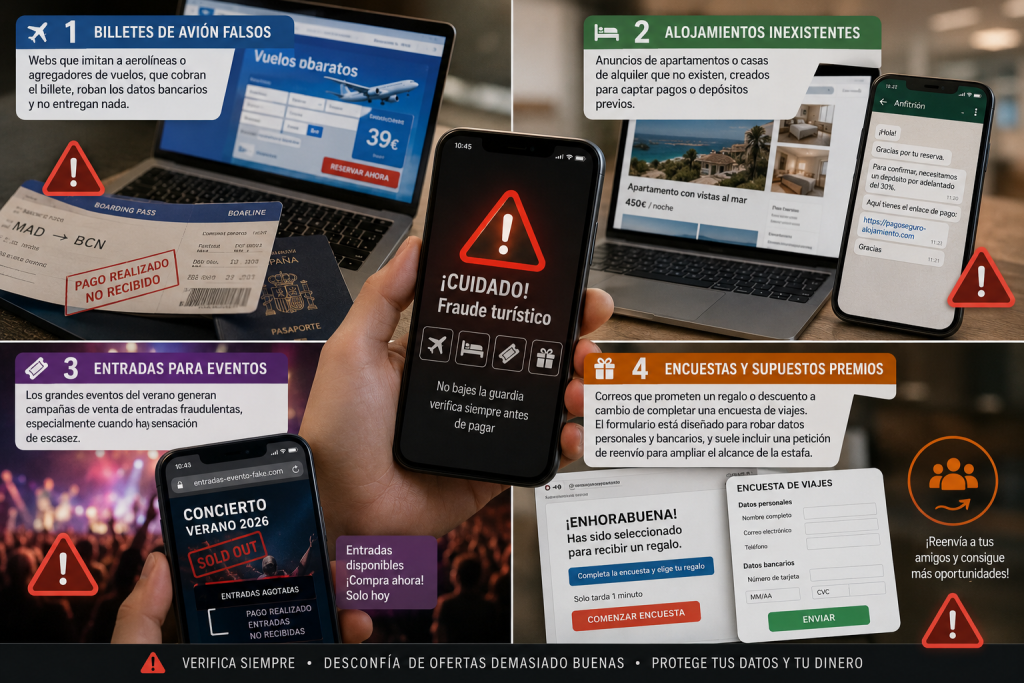
El Reservation Hijack Scam es la modalidad más sofisticada, pero no la única. El aumento deactividad turística está disparando un ecosistema completo de fraudes digitales relacionados conviajes:
- Billetes de avión falsos, webs que imitan a aerolíneas o agregadores de vuelos, que cobran el billete, roban los datos bancarios y no entregan nada.
- Alojamientos inexistentes, anuncios de apartamentos o casas de alquiler que no existen, creados específicamente para captar pagos o depósitos previos. Muchos se distribuyen incluso dentro de plataformas legítimas.
- Perfiles falsos en TikTok que anuncian alojamientos de lujo a precios imposibles, con fotos robadas de portales legítimos. El gancho es el precio. La trampa es el pago por Bizum o transferencia. Tras cobrar, el perfil desaparece.
- Entradas para eventos los grandes eventos del verano generan campañas de venta de entradas fraudulentas, especialmente cuando hay sensación de escasez.
- Encuestas y supuestos premios, correos que prometen un regalo o descuento a cambio de completar una encuesta de viajes. El formulario está diseñado para robar datos personales y bancarios, y suele incluir una petición de reenvío para ampliar el alcance de la estafa.
El mecanismo común a todos es el mismo: aprovechar el miedo a quedarse sin alojamiento, sin vuelo o sin entradas para acelerar decisiones impulsivas. La urgencia es siempre la herramienta principal.
¿Por qué el verano es la temporada favorita de los estafadores?
No es un problema estacional por capricho. Es estructural.
Durante los meses de julio y agosto confluyen varios factores que los ciberdelincuentes conocen muy bien y explotan sin escrúpulos.
Para las empresas turísticas (hoteles, agencias, plataformas):
- Personal temporal sin formación en ciberseguridad incorporado para la temporada.
- Volumen desbordante de operaciones que imposibilita verificar cada comunicación con cuidado.
- Recepción haciendo diez cosas a la vez: el clic irreflexivo en un enlace de phishing es casi inevitable.
- Sistemas y procesos bajo máxima presión, con menos margen para detectar anomalías.
Para las empresas de otros sectores (proveedores, partners, oficinas corporativas):
- Plantillas reducidas, suplencias y trabajadores conectados desde redes inseguras.
- Menor supervisión interna y cadenas de aprobación más lentas o inexistentes.
Para el usuario particular:
- Millones de personas reservando al mismo tiempo, lo que genera un volumen enorme de datos que los atacantes pueden explotar.
- Estado mental de ilusión y prisa se actúa más rápido y con menos escepticismo.
- Miedo real a perder la reserva, que es la palanca emocional perfecta para crear urgencia.
- Más tiempo conectado desde dispositivos personales y redes públicas o poco seguras.
En resumen: el verano no es la temporada favorita porque todos bajen la guardia, sino porque el volumen, la prisa y la presión emocional se disparan simultáneamente en todos los actores.
El papel de la IA (spear phishing)
Hace tres años, muchos fraudes se detectaban por los fallos. Frases mal construidas, traducciones torpes, errores ortográficos que delataban el origen del mensaje, eso prácticamente ha desaparecido.
Para entender por qué, conviene distinguir dos conceptos. El phishing clásico es un mensaje genérico enviado a millones de personas al azar: Estimado cliente, su cuenta ha sido bloqueada. Sin nombre, sin contexto, sin datos reales. Fácil de detectar precisamente porque no sabe nada de ti. El spear phishing es su evolución peligrosa: un mensaje construido con información real sobre la víctima concreta. Tu nombre, tu hotel, tu reserva, tus fechas, el spear phishing va dirigido a un objetivo concreto.
El spear phishing ahora mismo es posible gracias a la inteligencia artificial, porque analiza cada detalle en tiempo real y saca una imitación exacta para que caigas en esa trampa.
Ahora se puede hacer spear phishing personalizado, convincente y sin errores a escala masiva y de forma automatizada. Concretamente, la IA aporta:
- Personalización masiva lo que antes requería horas de trabajo manual para adaptar un mensaje a cada víctima, ahora se hace en segundos y a escala de miles.
- Cero errores lingüísticos mensajes impecables en cualquier idioma, con el registro formal exacto de cada plataforma.
- Imitación de estilo la IA puede analizar comunicaciones reales de un hotel o de Booking y replicar su tono, estructura y formato con precisión quirúrgica.
- Voz clonada algunos fraudes ya han escalado a llamadas telefónicas con audio generado por IA que imitan la voz.
Los grupos criminales alimentan estos modelos con datos extraídos de filtraciones reales como las sufridas por plataformas como Booking o Basic-Fit para personalizar los ataques con información auténtica. El resultado es un mensaje que no tiene ninguna señal de alarma tradicional. Está bien escrito, llega por el canal correcto, usa tus datos reales y suena exactamente como debería sonar. Los filtros que aprendimos a aplicar hace unos años ya no sirven. La única defensa real no es detectar el fraude en el mensaje: es el procedimiento. Verificar siempre de forma independiente, accediendo directamente a la plataforma oficial, nunca a través del enlace que te han enviado.
¿Quieres entender cómo funcionan las campañas de phishing y cómo protegerte? En Cyberbrainers lo explicamos en detalle Campañas de phishing: ¿Cómo nos protegemos de los fraudes en Internet?
¿Sabes qué sesgos mentales explotan los estafadores para que caigas en la trampa? En Cyberbrainers analizamos los 5 sesgos cognitivos usados en campañas de phishing para engañarte.
¿Cómo protegerte antes de que ocurra?
No voy a darte 47 consejos imposibles de seguir. Te voy a dar los que funcionan los que aplico yo los que aplicamos con nuestros clientes en Cyberbrainers y los que, de verdad, marcan la diferencia:
- Ante cualquier mensaje inesperado sobre tu reserva, para y verifica. Accede manualmente a la app o web oficial y comprueba si hay alguna incidencia real. Nunca a través del enlace que te han enviado.
- Ninguna plataforma legítima pide datos de tarjeta por mensaje. Si te lo piden por WhatsApp, SMS o email con un enlace, es fraude. Sin excepciones.
- Verifica la URL antes de introducir cualquier dato. Un dominio ligeramente alterado es la señal más fiable de que estás en una página falsa.
- Activa la autenticación en dos pasos en tu correo electrónico, apps de reservas y banca online. Especialmente en el email es la llave maestra que abre el resto de servicios.
- Usa contraseñas diferentes para cada servicio. Si no quieres memorizarlas, usa un gestor de contraseñas.
- Evita el Wifi público para operaciones sensibles. Si no tienes alternativa, usa una VPN de confianza.
El Wifi del hotel puede costarte muy caro
Mientras hablamos de reservas, hay un riesgo paralelo que merece mención aparte: las redes Wifi públicas.
Aeropuertos, hoteles, bares de playa, estaciones. Todos ofrecen conexión gratuita , todos pueden ser un vector de ataque. Interceptar información en una red Wifi abierta es, para alguien con las herramientas adecuadas, un trabajo relativamente sencillo. Contraseñas, accesos a correo electrónico, datos bancarios todo puede quedar expuesto. Y si además reutilizas contraseñas entre servicios, el atacante tiene acceso en cadena a todo lo demás una vez compromete una sola cuenta.
¿Qué hacer si ya has caído?
Si crees que has sido víctima, la velocidad de reacción es determinante:
- Para de inmediato no sigas las instrucciones del mensaje, no hagas más clics, no facilites más datos.
- Llama a tu banco ahora bloquea la tarjeta, informa de lo ocurrido y revisa los extractos para detectar cargos no autorizados. Cuanto antes actúes, más opciones tendrás de recuperar el dinero.
- Contacta con el hotel o la plataforma por canales oficiales usa los datos de la confirmación original, nunca los del mensaje sospechoso.
- Recopila toda la evidencia capturas de pantalla, mensajes, correos, justificantes de pago cualquier dato de contacto del estafador.
- Presenta una denuncia en cualquier comisaría de la Policía Nacional aportando el mayor número de datos posible.
- Llama al 017 el teléfono de ayuda en ciberseguridad del INCIBE ofrece asistencia gratuita para particulares y empresas víctimas de fraude digital. (https://www.incibe.es/linea-de-ayuda-en-ciberseguridad)
Si eres empresa del sector, también tienes un problema
Los hoteles, agencias de viaje y plataformas de reservas no son solo potenciales víctimas: son el punto de entrada que hace posible que sus clientes sean estafados después y la responsabilidad reputacional que eso implica es enorme. Muchos ataques comienzan con un simple correo de phishing dirigido a recepción o atención al cliente. La concienciación del personal es tan importante como cualquier solución tecnológica.
¿Tu hotel ya ha sido suplantado en Booking? En Cyberbrainers documentamos cómo actúan los cibercriminales en estos casos El robo de identidad en el sector hotelero: Problema para el negocio y para los clientes.
Las medidas básicas para el sector incluyen reforzar los controles de acceso a las plataformas de gestión de reservas, implantar autenticación en dos pasos para todos los empleados que manejen datos de clientes, y formar al equipo para detectar intentos de phishing antes de que sea demasiado tarde.
En CyberBrainers ayudamos a empresas y usuarios a prevenir, monitorizar y minimizar los daños de un ataque informático o una crisis reputacional. Si estás en esta situación, o si quieres evitar estarlo el día de mañana, escríbenos y te preparamos una serie de acciones para remediarlo.
Monitorización y escucha activa
Ponemos nuestras máquinas a escuchar para identificar potenciales fugas de información, campañas de fraude/extorsión y usurpación de identidad que estén en activo, y/o datos expuestos de ti o de tu organización.
Planes de autoridad y Presencia Digital
Ayudamos a organizaciones y particulares a definir la estrategia e implementar acciones digitales que mitiguen los posibles daños reputacionales que pueda sufrir en el futuro.
Gestión de crisis reputacionales
Cuando el mal ya está hecho, establecemos un calendario de acciones para reducir su duración e impacto, y que la organización y/o persona pueda volver a la normalidad lo antes posible.
Arquitecto de sistemas especializado en soluciones Microsoft, con más de 20 años de experiencia en virtualización, seguridad y modernización del puesto de trabajo. En la actualidad, orientado mi carrera profesional hacia la ciberinteligencia, donde colabora en el análisis, rastreo e investigación de fraudes digitales.